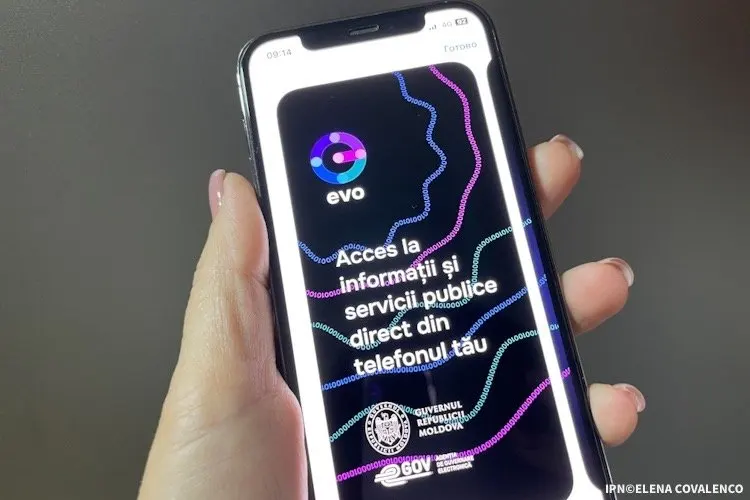
Кибератака в Молдове, произошедшая в октябре 2026 года, привела к несанкционированному доступу к персональным данным примерно 450 тысяч граждан. С 27 ноября жители страны смогут самостоятельно проверить, затронула ли утечка их личную информацию. Для этого в приложении EVO и на государственном портале evo.gov.md появится специальная функция, сообщило 6 ноября Агентство электронного управления (AGE).
Новый сервис позволит узнать, были ли персональные данные просмотрены посторонними и какие именно сведения оказались затронуты.
Как проверить свои данные после кибератаки в Молдове
С 27 ноября 2026 года проверка будет доступна двумя способами:
- Через мобильное приложение EVO.
- Через личный кабинет на государственном портале evo.gov.md.
Для доступа к информации потребуется авторизация с помощью электронной подписи.
После входа пользователь сможет проверить, был ли зафиксирован несанкционированный доступ к его персональным данным и какие сведения были затронуты.
По информации AGE, проверка будет проводиться индивидуально, в защищённой цифровой среде. Подавать отдельное заявление пользователям EVO не потребуется.
Функция должна стать доступной 27 ноября 2026 года. До этой даты агентство планирует сообщить подробности её использования.
Как узнать об утечке данных без приложения EVO
Граждане, которые не используют приложение EVO, смогут обратиться непосредственно в Агентство электронного управления.
Для этого предусмотрены следующие способы:
- Онлайн: направить заявление с электронной подписью через платформу edemocratie.gov.md.
- По электронной почте: отправить подписанное электронной подписью обращение на адрес petitii@egov.md.
- По почте: направить бумажное заявление с собственноручной подписью.
Заявления будут рассматриваться в установленные законодательством сроки.
В AGE уточнили, что ответы будут содержать только проверенные сведения, доступные на момент предоставления информации. По мере завершения расследования данные могут дополняться.
Кибератака в Молдове: что известно о масштабах утечки
Кибератака на государственные информационные системы произошла в период с 19 по 23 октября 2026 года.
По данным властей, злоумышленники получили несанкционированный доступ к персональным данным примерно 450 тысяч граждан.
При этом банковские данные, как заявили ответственные учреждения, не были скомпрометированы.
Власти продолжают устанавливать полный масштаб инцидента и уточнять, какие категории персональной информации были затронуты.
Что делать, если ваши данные оказались скомпрометированы
После утечки персональной информации гражданам рекомендуется соблюдать дополнительные меры безопасности.
Не следует сообщать посторонним пароли, коды подтверждения, реквизиты банковских карт или данные электронной подписи.
Особую осторожность стоит проявлять при получении подозрительных звонков и сообщений от людей, представляющихся сотрудниками банков или государственных учреждений.
Даже если звонящий знает ваше имя, IDNP или другие персональные сведения, это не подтверждает его полномочий.
Если возникают подозрения в мошенничестве, необходимо самостоятельно связаться с соответствующим учреждением по официальным контактам.
Как власти реагируют на кибератаку
После инцидента президент Майя Санду созвала заседание Национального совета безопасности.
По итогам обсуждения было принято решение создать рабочую группу под руководством премьер-министра Василе Тофана.
Её задача — подготовить решения для устранения выявленных уязвимостей и усиления защиты государственных информационных систем.
В проверке последствий атаки участвуют Агентство электронного управления, Агентство кибербезопасности и Служба информационных технологий и кибербезопасности.
С 27 ноября граждане смогут проверить свои данные через EVO, а при отсутствии доступа к приложению — запросить соответствующую информацию непосредственно в AGE.